

Cet article fait partie de notre guide Agence n8n : automatiser avec n8n et les outils no code.
Par Adam Abdelmoumen, cofondateur d’A2Z Automation Agency, responsable technique des projets d’automatisation et d’IA. Publié le 10 novembre 2026.
En bref. Un VPS (serveur privé virtuel) est un morceau de serveur loué chez un hébergeur, qui se comporte comme un ordinateur à vous, allumé en permanence et joignable depuis Internet. On y installe ce qu’on veut : n8n, un agenda de réservation, un outil de signature, vos propres applications. Le prix d’entrée est bas (5,49 € par mois chez Hostinger en offre promotionnelle, relevé du 10 novembre 2026), mais le vrai coût, c’est l’administration : sécurité, sauvegardes, mises à jour, surveillance. Les agents comme Claude Code changent la donne, à condition de leur donner des règles. Notre propre VPS fait tourner 21 conteneurs et 11 applications, et il est administré ainsi depuis des mois : voici la stack, les chiffres et les cinq incidents qui nous ont appris le métier.
Si vous cherchez surtout à faire tourner n8n chez vous, notre page agence n8n et notre comparatif n8n auto-hébergé ou n8n Cloud vont droit au but.
Un VPS, c’est quoi exactement
Un hébergeur possède de gros serveurs physiques. Grâce à la virtualisation, il découpe chacun en plusieurs machines indépendantes : chaque morceau a son système d’exploitation, sa mémoire réservée, son disque, et redémarre sans gêner les voisins. Wikipédia le résume ainsi : un serveur dédié virtuel est « une méthode de partitionnement d’un serveur en plusieurs serveurs virtuels indépendants qui ont chacun les caractéristiques d’un serveur dédié » (Wikipédia, Serveur dédié virtuel).
Dans la vidéo qui a inspiré cet article, Shubham Sharma en donne une définition plus parlante : « Un VPS, c’est un genre d’ordinateur dispo 24 h/24 sur lequel vous pouvez installer ce que vous voulez » (Claude + VPS + Doppler : le setup que j’aurais dû connaître bien plus tôt, 30 octobre 2026). C’est exactement ça : vous avez un accès administrateur (on dit « root »), vous choisissez le système (le plus souvent Ubuntu), et rien n’est installé à votre place.
La différence avec un hébergement web classique, dit mutualisé : sur un mutualisé, vous partagez tout avec des centaines d’autres sites et vous ne pouvez installer que ce que l’hébergeur autorise (en pratique, WordPress et PHP). Sur un VPS, vous installez n’importe quel logiciel, mais vous êtes responsable de tout ce qui s’y passe.
Mutualisé, VPS, serveur dédié ou cloud : lequel choisir
| Critère | Hébergement mutualisé | VPS | Serveur dédié | Cloud « à l’usage » (AWS, Google Cloud) |
|---|---|---|---|---|
| Ce que vous louez | Une place sur un serveur partagé | Une machine virtuelle avec des ressources réservées | Une machine physique entière | Des ressources facturées à la minute |
| Ce que vous pouvez installer | Ce que l’hébergeur propose | Tout | Tout | Tout, plus des services gérés |
| Qui administre | L’hébergeur | Vous | Vous | Vous, avec beaucoup d’options |
| Pour qui | Site vitrine, blog | Outils open source, n8n, applications, agents IA | Gros volumes, besoins matériels précis | Charges très variables, grandes équipes |
| Prévisibilité du coût | Fixe | Fixe | Fixe | Variable, à surveiller |
Notre lecture : pour une PME ou un indépendant qui veut héberger ses outils d’automatisation, le VPS est le bon point d’équilibre. Le dédié devient utile quand un VPS ne suffit plus, et le cloud à l’usage quand la charge varie énormément d’une heure à l’autre.
Ce qu’on fait tourner sur un VPS
L’intérêt d’un VPS, c’est de remplacer des abonnements par des logiciels open source que vous hébergez vous-même, et d’y faire tourner vos propres outils. Quelques exemples qui tournent réellement sur notre serveur :
- n8n à la place de Zapier ou Make : tous nos workflows d’automatisation et ceux de plusieurs clients. Sa documentation l’écrit : « You can self-host n8n on your own infrastructure » (docs.n8n.io).
- DocuSeal à la place de DocuSign ou Yousign : installé le 10 novembre 2026, quand notre offre de signature électronique est arrivée à son plafond.
- Un agenda de réservation maison à la place de Calendly : c’est lui qui sert notre page de rendez-vous. Cal.com, cité dans la vidéo, fait la même chose en open source.
- Un service d’images à la place de Cloudinary, un gestionnaire de tâches interne, un tableau de bord, des outils de conversion de fichiers, un modèle d’IA local.
La vidéo cite aussi Umami (statistiques de visite, en remplacement de Google Analytics) et Dub (suivi de liens). Le principe est toujours le même : un logiciel, un sous-domaine, un certificat HTTPS, des sauvegardes.
La stack que nous recommandons, couche par couche
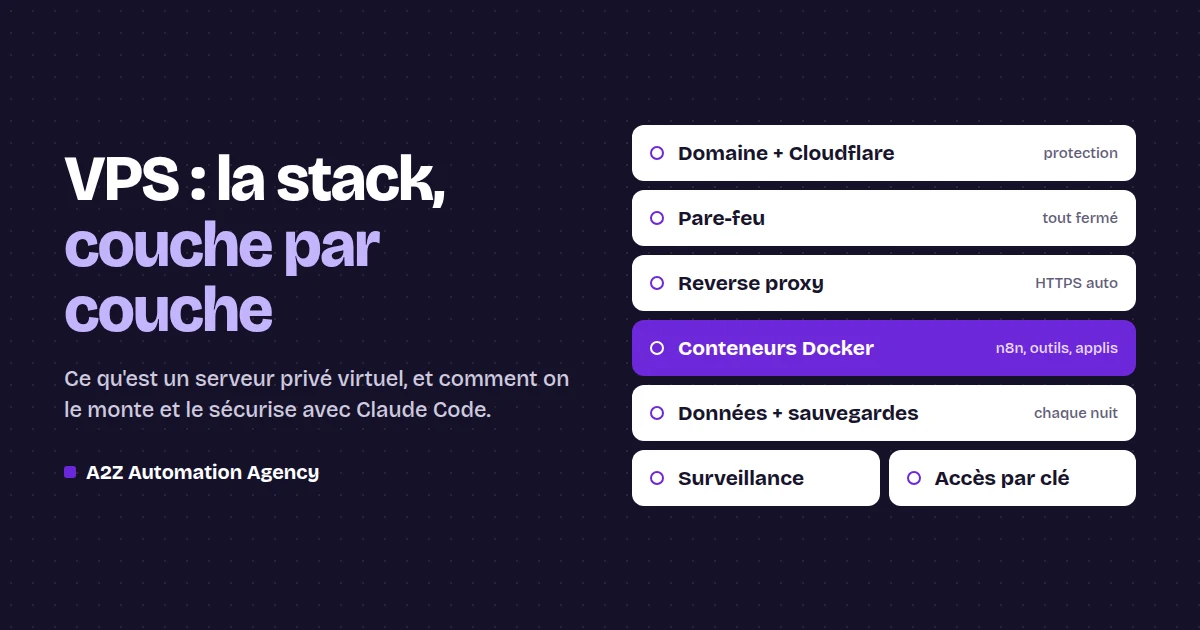
Une « stack », c’est l’empilement de logiciels qui font tourner vos services. Voici celle que nous utilisons et que nous installons chez nos clients, de l’extérieur vers l’intérieur.
Domaine et Cloudflare
Chaque service a son sous-domaine. Le nom de domaine est géré chez Cloudflare, qui se place devant le serveur : les visiteurs parlent à Cloudflare, jamais directement à votre machine. Bonus : l’adresse réelle du serveur n’est pas publique.
Pare-feu
Sur Ubuntu, l’outil standard s’appelle UFW. On n’ouvre que les ports web, et seulement pour les adresses de Cloudflare. Attention au piège que nous détaillons plus bas : Docker contourne UFW.
Reverse proxy et HTTPS
Un reverse proxy comme Traefik ou Caddy reçoit tout le trafic et le distribue aux applications. Il obtient et renouvelle seul les certificats HTTPS, la partie que Shubham Sharma décrit comme « un enfer à gérer ». Une fois en place, ajouter un service revient à lui donner un nom de domaine.
Conteneurs Docker
Chaque logiciel tourne dans un conteneur, une boîte isolée qui contient tout ce dont il a besoin. On décrit l’ensemble dans un fichier Docker Compose, versionné. Règle d’or : figer la version de chaque image. Nous avons appris pourquoi à nos dépens (voir plus bas). Pour n8n en particulier, notre guide n8n avec Docker détaille l’installation.
Données, sauvegardes, surveillance, accès
Les données de chaque service vivent dans un volume, sauvegardé chaque nuit. Un script de surveillance, indépendant des services eux-mêmes, vérifie toutes les 2 minutes que tout répond et prévient par e-mail. L’accès administrateur se fait par clé SSH uniquement, sans mot de passe.
Gérer son VPS avec Claude Code, sans être administrateur système
C’est le cœur de la vidéo de Shubham Sharma, vue plus de 160 000 fois. Avant, administrer un serveur demandait un terminal, SSH, Docker et des règles de pare-feu ; « On avait toujours l’impression qu’on allait casser quelque chose », dit-il. Sa méthode : connecter un agent comme Claude Code au compte de l’hébergeur, puis lui demander en français ce qu’on veut. Dans la démonstration, l’agent sécurise d’abord le serveur de lui-même (connexion par clé, pare-feu, Fail2Ban), installe Docker, puis déploie Cal.com sur un sous-domaine avec HTTPS.
Nous travaillons de la même façon, et nous confirmons : un agent qui connaît bien Ubuntu fait en une conversation ce qui prenait une journée. Mais nous y ajoutons trois garde-fous, issus de notre expérience :
- Un fichier de consignes que l’agent relit à chaque session. Le nôtre existe depuis avril 2026 : architecture, commandes de déploiement, et surtout la liste des pièges déjà rencontrés. Sans lui, l’agent refait les mêmes erreurs d’une session à l’autre.
- Une confirmation humaine avant toute action difficile à annuler : suppression, migration, redémarrage d’un service en production, mise à jour majeure.
- Des secrets jamais affichés. Les clés d’API vivent dans des fichiers lisibles par le seul administrateur, et l’agent les utilise sans les recopier. La vidéo recommande Doppler, un coffre-fort de secrets en ligne : c’est une bonne option, surtout si plusieurs personnes ou machines partagent les mêmes clés.
Le guide installer Claude Code explique comment démarrer.
Notre donnée maison : le VPS d’A2Z en chiffres
Méthode : relevé fait directement sur notre serveur le 10 novembre 2026.
| Élément | Valeur |
|---|---|
| Machine | VPS Hostinger KVM 4 : 4 cœurs, 16 Go de mémoire, 200 Go de disque |
| Système | Ubuntu 24.04 LTS |
| Conteneurs Docker actifs | 21 |
| Applications hors Docker (Node.js) | 11 en ligne |
| Tâches planifiées | 24 (sauvegardes, mises à jour des adresses Cloudflare, traitements) |
| Disque utilisé | 57 % |
| Sauvegardes | Chaque nuit |
| Surveillance | Toutes les 2 minutes, alerte par e-mail en moins de 3 minutes |
Un chiffre en dit long sur le dimensionnement : jusqu’au 26 octobre 2026, tout tournait sur un KVM 2 (2 cœurs, 8 Go). La mémoire et l’espace d’échange étaient saturés et le disque rempli à 90 %. Nous sommes passés au KVM 4. La leçon : 8 Go suffisent largement pour n8n et quelques outils, comme le dit la vidéo, mais pas pour une vingtaine de services avec de l’IA et du rendu vidéo.
Cinq incidents qui nous ont appris le métier
C’est la partie que les tutoriels ne montrent pas. Chaque incident est réel, daté, et la parade est en place depuis.
1. Docker passe à côté du pare-feu
La documentation de Docker le dit noir sur blanc : « Docker and ufw use firewall rules in ways that make them incompatible with each other » (docs.docker.com, Packet filtering and firewalls). Concrètement, un port publié par un conteneur reste ouvert à tout Internet, même si UFW dit le contraire. Nous l’avons constaté sur notre serveur le 22 octobre 2026. Parade : lier les ports des conteneurs à l’adresse locale du serveur, et filtrer aussi dans la chaîne réservée à Docker, puis vérifier depuis une connexion extérieure.
2. Un vieux service a volé le port 80 au redémarrage
Un serveur web installé des mois plus tôt, puis oublié, démarrait automatiquement. Au redémarrage du 21 avril 2026, il a pris le port 80 avant le reverse proxy : tous les sites sont tombés. Parade : désactiver tout ce qui ne sert plus, et tester un redémarrage complet avec une liste de vérifications.
3. Une mise à jour faite sans le vouloir
Le 22 octobre 2026, l’image de n8n était déclarée en « latest » (toujours la dernière version). Une image récente a été téléchargée pour un test, puis le service a été recréé dessus : n8n a changé de version, migration de sa base de données comprise, sans que personne ne l’ait décidé. Tout a fonctionné, mais c’était de la chance. Parade : versions figées partout et sauvegarde avant toute mise à jour.
4. Un nettoyage des journaux qui a fait chauffer le serveur
Un outil de rotation des journaux tronquait les fichiers de Docker pendant que Docker écrivait dedans. Résultat, le 17 juillet 2026 : Docker tournait à 136 % de processeur et la charge dépassait 8. Parade : laisser Docker gérer lui-même la taille de ses journaux.
5. Une panne silencieuse de 40 heures
Le composant qui exécute le code dans n8n s’était bloqué. Aucune erreur visible : les workflows attendaient simplement, pendant 40 heures. Parade : la surveillance indépendante toutes les 2 minutes, qui teste aussi ce composant précis.
Point commun : aucun de ces incidents n’est exotique. Ils arrivent à tout le monde, et un agent IA peut aussi bien les provoquer que les résoudre. D’où l’importance du fichier de consignes : chaque leçon y est écrite pour ne pas recommencer.
Sécuriser un VPS : la liste minimale
- Connexion SSH par clé uniquement, mot de passe désactivé, et idéalement par un réseau privé (VPN ou Tailscale).
- Pare-feu actif, ports fermés par défaut, et règles vérifiées pour Docker.
- Fail2Ban pour bloquer les tentatives de connexion répétées.
- Mises à jour de sécurité automatiques du système.
- Ports des conteneurs liés à l’adresse locale, accès public uniquement par le reverse proxy.
- Secrets dans des fichiers protégés ou un coffre-fort, jamais dans le code ni dans un fichier partagé.
- Versions des images figées.
- Sauvegardes chaque nuit, et un test de restauration de temps en temps : une sauvegarde jamais restaurée n’est qu’une hypothèse.
- Une surveillance indépendante qui vous prévient, plutôt qu’un client qui vous appelle.
Combien coûte un VPS
Exemple chez Hostinger, prix relevés le 10 novembre 2026 sur hostinger.com/fr/vps, en offre promotionnelle sur 24 mois :
| Offre | Ressources | Prix promotionnel | Prix au renouvellement |
|---|---|---|---|
| KVM 1 | 1 cœur, 4 Go, 50 Go | 5,49 € par mois | 11,99 € par mois |
| KVM 2 | 2 cœurs, 8 Go, 100 Go | 7,79 € par mois | 14,99 € par mois |
| KVM 4 | 4 cœurs, 16 Go, 200 Go | 10,99 € par mois | 27,99 € par mois |
| KVM 8 | 8 cœurs, 32 Go, 400 Go | 21,99 € par mois | 49,99 € par mois |
Regardez toujours le prix au renouvellement, souvent deux fois plus élevé. OVHcloud, Hetzner, Infomaniak ou Scaleway proposent des offres comparables. Le vrai coût n’est pas là : c’est le temps d’administration, ou celui de la personne qui s’en occupe. C’est aussi pour cela que nous avons choisi un gros VPS plutôt que plusieurs petits : une seule machine à surveiller, sauvegarder et mettre à jour.
Comment nous pouvons vous aider
Nous installons ce type de stack chez nos clients, sur leur serveur ou le nôtre : n8n, outils open source, applications sur mesure, avec sécurité, sauvegardes et surveillance. Nous la maintenons ensuite, ou nous formons votre équipe pour qu’elle la reprenne. Pas de grille tarifaire : tout dépend du nombre de services et du niveau de suivi. On en parle sur notre page de rendez-vous.
Limites
Un VPS n’est pas toujours la bonne réponse. Pour un site vitrine ou un blog WordPress, un hébergement mutualisé suffit et vous épargne toute l’administration. Si personne ne peut s’occuper des sauvegardes et des mises à jour, un service hébergé (n8n Cloud, par exemple) coûte plus cher mais vous laisse dormir tranquille. Un agent IA avec un accès administrateur peut aussi casser des choses : il faut des règles, une confirmation humaine pour les actions graves, et des sauvegardes. Enfin, nos chiffres décrivent un serveur et un usage : le vôtre aura d’autres besoins.
Questions fréquentes
C’est quoi un VPS, en une phrase ?
Une machine virtuelle louée chez un hébergeur, avec des ressources réservées et un accès administrateur, sur laquelle vous installez ce que vous voulez.
Quelle est la différence entre un VPS et un serveur dédié ?
Le VPS est une partie d’un serveur physique partagé par virtualisation ; le serveur dédié est une machine physique entière pour vous seul. Le dédié offre plus de puissance garantie, le VPS coûte beaucoup moins cher et suffit à la plupart des PME.
Quelle taille de VPS pour n8n ?
2 cœurs et 8 Go de mémoire suffisent largement pour n8n et quelques outils. Avec une vingtaine de services, dont de l’IA et du rendu vidéo, cette taille saturait chez nous : il nous a fallu 4 cœurs et 16 Go.
Existe-t-il des VPS gratuits ?
Certains fournisseurs de cloud proposent des machines gratuites limitées. Elles conviennent pour apprendre, rarement pour faire tourner des outils dont votre activité dépend.
Faut-il savoir programmer pour gérer un VPS ?
Plus vraiment, grâce aux agents comme Claude Code ou Codex. Il faut en revanche comprendre ce que l’agent fait, valider les actions importantes et garder des sauvegardes.
Docker est-il obligatoire ?
Non, mais il simplifie énormément l’installation et la mise à jour des logiciels open source, qui fournissent presque tous un fichier Docker Compose prêt à l’emploi.
Est-ce sûr de donner l’accès de son serveur à une IA ?
Oui, si l’accès est encadré : consignes écrites, confirmation avant toute action irréversible, secrets jamais affichés, sauvegardes testées. Sans ces règles, c’est un administrateur rapide mais sans mémoire.
Vous voulez mettre ça en place chez vous ?
Adam, qui conçoit nos workflows n8n et nos agents IA, regarde votre cas avec vous : 30 minutes en visio pour comprendre vos processus, repérer ce qui vaut la peine d'être automatisé et vous dire comment nous le ferions.
Choisir un créneau


